Фото @keithwormwood
Надвигающийся провал сертификатов SHA1 связан с тем, что они используются не только на легальных сайтах и приложениях, но и во вредоносных программах.
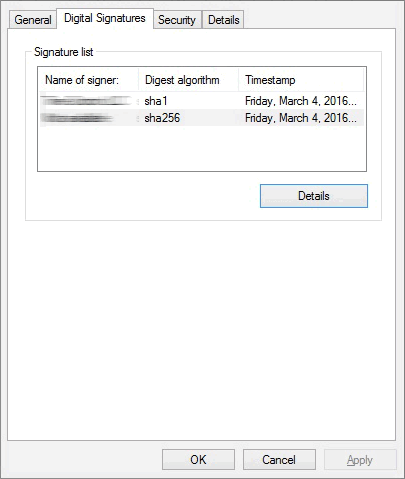
В недавнем отчете по кибер-безопасности компания Symantec сообщила, что был обнаружен зловред, который имеет двойную цифровую подпись. Один сертификат был подписан с помощью SHA1, а второй резервный соответственно с помощью SHA2.
Данный зловред является банковским трояном Carberp и распространялся в рамках спам-кампании с таргетингом в Дании, Щвеции, Израиле, Эфиопии и США.
Как объяснили исследователи, этот троян оказался первой обнаруженной угрозой, подписанной двумя сертификатами, что нивелирует усилия технологического сектора по переходу на SHA2, после того как SHA1 был объявлен небезопасным.
Ожидаем больше угроз с двойной подписью
Технические причины для подписи вредоносной программы двумя сертификатами очевидны. Большинство вендоров ПО и в частности Microsoft, чьи продукты часто становятся целью атак, объявили о планах по прекращению поддержки сертификатов с алгоритмом SHA1, начиная с января 2016 года. В будущем планируется полный отказ от SHA1.
Наличие резервного сертификата SHA2 позволяет вредоносной программе маскироваться под легальное ПО, в случае, если SHA1 вызывает ошибки проверки. SHA1 не будет удален из современных вредоносных программ, потому что позволяет атаковать машины со старыми операционными системами, где SHA1 является главным механизмом цифровой подписи, а SHA2 не поддерживается.
Самое смешное, что операторы вредоносных программ уже внедрили системы аварийного перехода, в то время как операторы легитимных сайтов имеют с этим проблемы и серьезно отстают с миграцией на SHA2.
Только в прошлом месяце, Mozilla должна была выдать временное разрешение клиенту Symantec, которому требовались девять новых сертификатов SHA1, выданные на его имя, даже если сроки истекли, и компания всегда должны быть готова к переходу на SHA2.
Угрозы безопасности
• Gemini вышла за пределы тестовой среды и взломала системы трёх компаний
• Через фишинг BigBear 2.0 похищены 4148 сеансовых cookie Microsoft 365
• Хакеры используют критические уязвимости MikroTik RouterOS для полного захвата роутеров
• Microsoft предупредила об атаках TerminalFix: поддельная капча Cloudflare открывает путь во внутреннюю сеть
• GuardBreaker останавливает ИИ-анализ вредоносного кода фразой о ядерном оружии
• Атака GPUThor обходит защиту ECC на видеокартах NVIDIA и даёт root-доступ