Компания Microsoft срочно выпустила внеплановое обновление .NET 10.0.7, чтобы устранить серьезную уязвимость с оценкой 9.1, которая позволяет повысить привилегии и получить доступ к данным.
Платформа .NET является ключевым компонентом Windows и других ОС – множество приложений используют ее на миллиардах устройств. Microsoft одновременно поддерживает несколько версий .NET и регулярно рекомендует администраторам не использовать устаревшие версии, поскольку уязвимости в этой платформе могут создавать серьезные риски для цепочек поставок.
После выхода обновления .NET 10.0.6 в рамках «Вторника Патчей», 14 апреля 2026 года пользователи начали сообщать о сбоях при расшифровке данных в приложениях. В процессе расследования Microsoft обнаружила более серьезную проблему – уязвимость безопасности.
Уязвимость получила идентификатор CVE-2026-40372 и оценку 9.1. Она позволяет злоумышленнику повысить привилегии (EoP), подделывая аутентификационные файлы куки и расшифровывая защищенные данные. Проблема связана с пакетом Microsoft.AspNetCore.DataProtection из NuGet. В нем механизм аутентифицированного шифрования мог вычислять HMAC для неправильных байтов полезной нагрузки и затем отбрасывать результат, что потенциально приводило к повышению привилегий.
Microsoft уточняет, что уязвимость затрагивает все системы, отличные от Windows, с установленным .NET 10.0.6. Также риск есть, если одновременно выполняются следующие условия:
- Приложение или библиотека использует пакет Microsoft.AspNetCore.DataProtection версий от 10.0.0 до 10.0.6 из NuGet;
- Сборка использует target framework net462 или netstandard2.0 этого пакета (например, если приложение работает на net8.0, net9.0, net481 через Mono и не использует net10.0 напрямую);
- Приложение работает на Linux, macOS или другой операционной системе, отличной от Windows.
Microsoft отмечает, что могут существовать и другие затронутые конфигурации.
Для устранения проблемы компания выпустила внеплановое обновление .NET 10.0.7, которое также исправляет ошибку с расшифровкой. Обновление можно установить, после чего рекомендуется выполнить команду dotnet --info, чтобы убедиться в актуальной версии, а затем пересобрать и заново развернуть приложения.
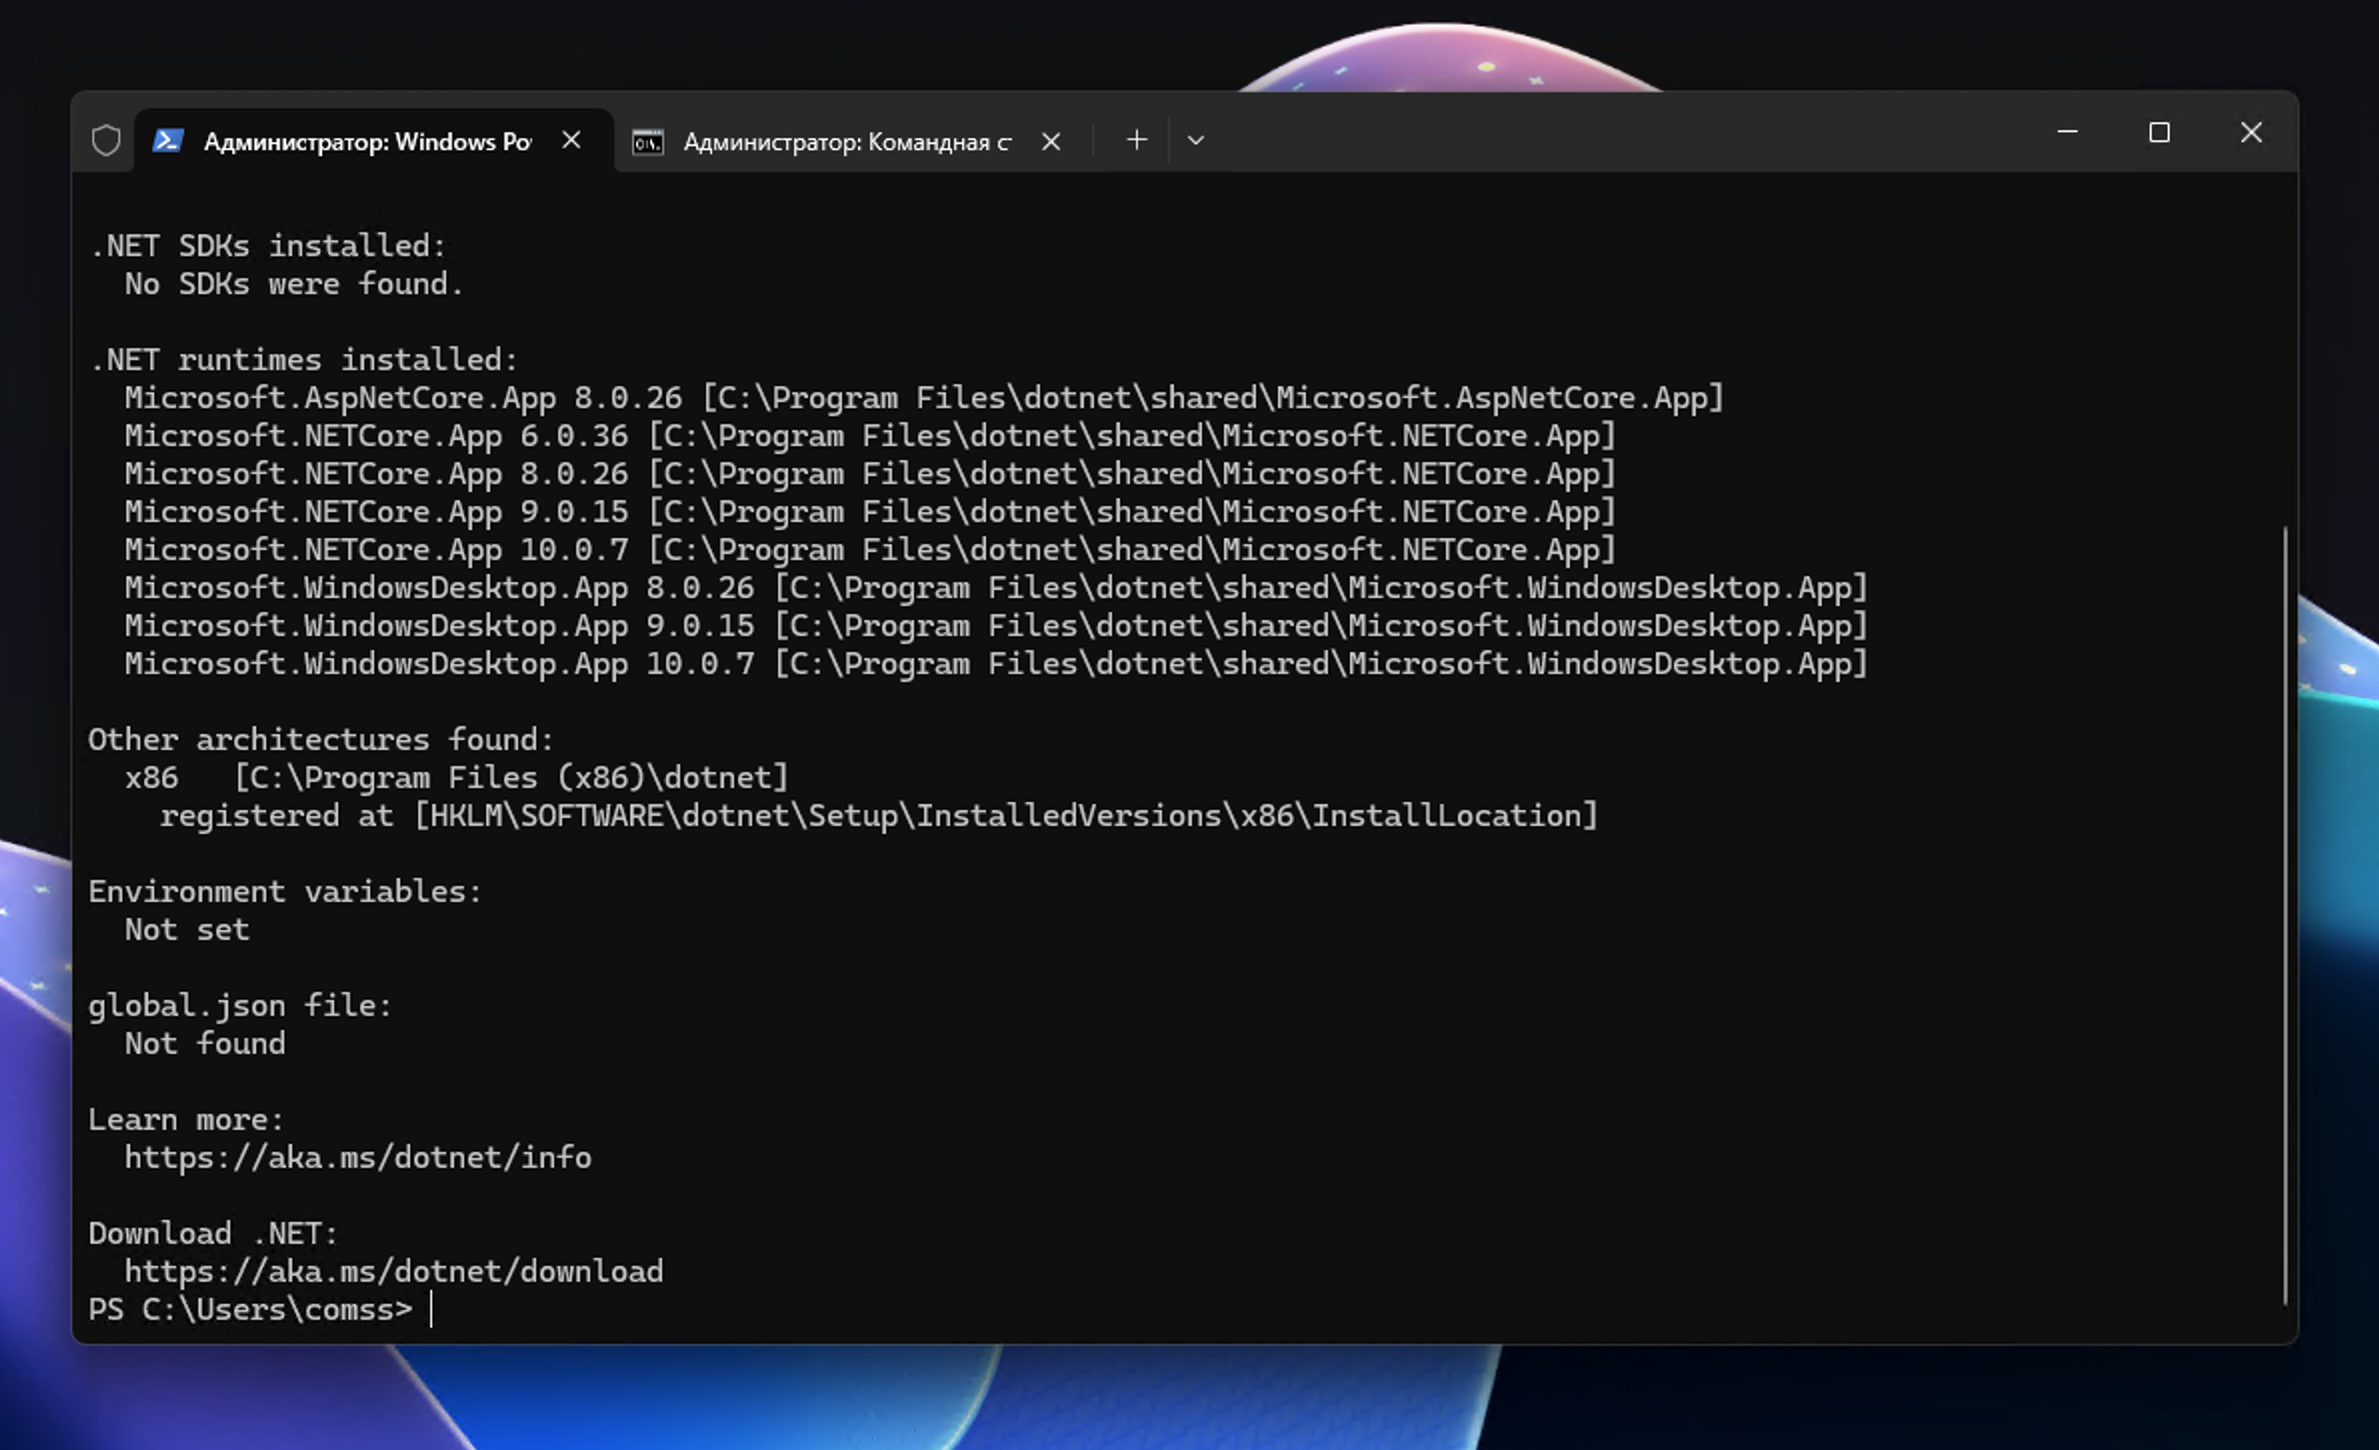
Это серьезная проблема, что подтверждается решением Microsoft выпустить внеплановый патч. Успешная эксплуатация позволяет злоумышленнику получить привилегии уровня SYSTEM, читать файлы и изменять данные. Если ваша система подпадает под условия, обновление до .NET 10.0.7 следует установить как можно скорее.
Последние статьи #Microsoft
• Microsoft выпустила новые официальные ISO-образы Windows 11 для инсайдеров
• Релиз Microsoft Edge 155: подсказки для группировки вкладок и удаление перевода видео
• Вторник Патчей, 13 октября 2026: обновления безопасности для Windows 11, ESU-патчи для Windows 10
• В Windows 11 появится виджет заряда ноутбука и подключенных устройств
• Magnetic Connect: как работает магнитный USB-C от Microsoft [Видео]
• Microsoft готовит октябрьское обновление Windows 11: семь главных изменений