Часть 3: Потенциально опасные регистраторы
 В настоящее время большинство компьютерных атак происходит при посещении вредоносных веб-страниц. Пользователь может быть введен в заблуждение, предоставляя конфиденциальные данные фишинг-сайту или стать жертвой атаки drive-by download, использующую браузерные уязвимости. Таким образом, современный антивирус должен обеспечивать защиту не только непосредственно от вредоносного ПО, но и от опасных веб-ресурсов.
Антивирусные решения используют различные методы для выявления сайтов с вредоносным ПО: сравнение базы данных сигнатур и эвристический анализ. Сигнатуры используются для точного определения известных угроз, в то время как эвристический анализ определяет вероятность опасного поведения. Использование базы вирусов является более надежным методом, обеспечивающим минимальное количество ложных срабатываний. Однако данный метод не позволяет обнаруживать неизвестные новейшие угрозы.
Появившаяся угроза сначала должна быть обнаружена и проанализирована сотрудниками лаборатории антивирусного вендора. На основании анализа создается соответствующая сигнатура, которая может быть использована для нахождения вредоносного ПО. Напротив, эвристический метод применяется для выявления неизвестных угроз на основании подозрительных поведенческих факторов. Данный способ оценивает вероятность опасности, поэтому возможны ложные срабатывания.
При обнаружении вредоносных ссылок оба метода могут работать одновременно. Чтобы добавить опасный ресурс в список запрещенных сайтов (blacklist) необходимо провести анализ, загрузив содержимое и просканировав его при помощи антивируса или системы обнаружения вторжений (Intrusion Detection System).
Ниже представлен лог событий системы Suricata IDS при блокировании эксплойтов:

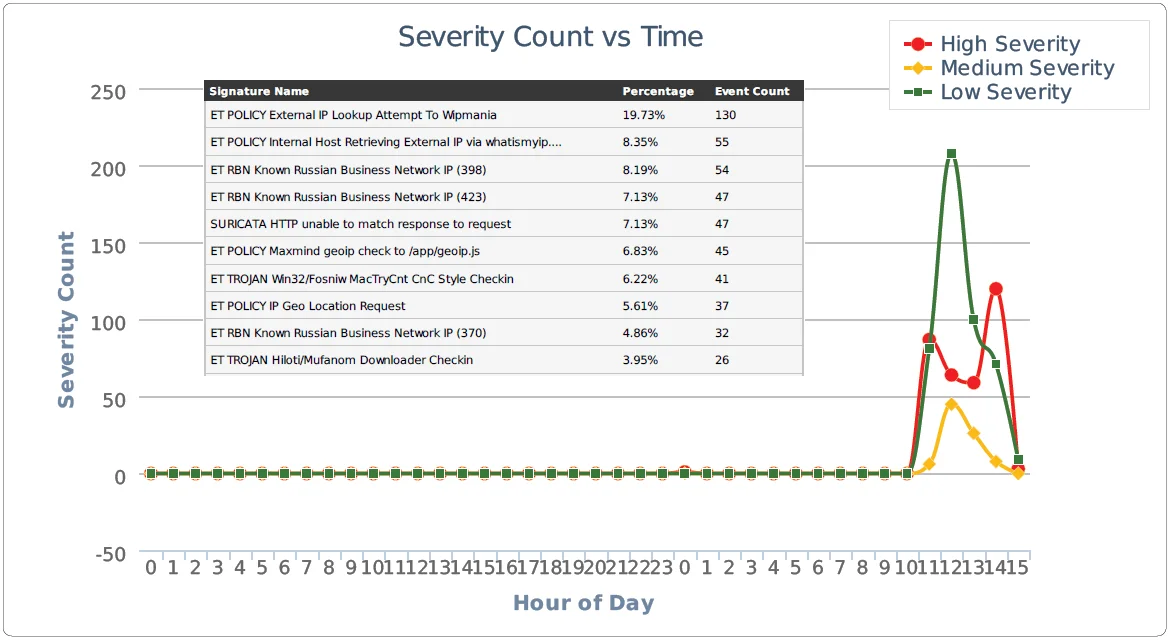

Анализ размещения ресурса собирает информацию о хостинге и о доменном имени. На основании полученных данных специализированный алгоритм определяет степень опасности сайта. Эти данные обычно включают географические данные, информацию о регистраторе и о лице, зарегистрировавшем домен.


Читаете нас в Google? Добавьте Comss.ru в источникиДобавьте Comss.ru в источники Google
Новые статьи будут чаще в «Главных новостях» Google. Без подписок и уведомлений, отключается в один клик. Нужен вход в аккаунт Google.Наши статьи будут чаще в «Главных новостях». Нужен вход в Google.

- Тестирование BI.ZONE Antivirus Lite в Windows 11Видеообзоры|3 сен
- Лучший антивирус 2026: Тестирование антивирусов для Windows 11 – с настройками по умолчаниюВидеообзоры|13 авг
- AV-Test 2026: Тестирование защиты 17 антивирусов от программ-вымогателей и инфостилеровОбзоры и тесты|6 авг
- Тестирование AV-Test 2026: Лучшие мобильные антивирусы для AndroidОбзоры и тесты|6 авг
- Microsoft Defender получил худшую оценку в тестировании 16 антивирусов для WindowsОбзоры и тесты|3 июн
© Comss.one.